
Išmokti „hakinti“ saugiai reiškia suprasti, kaip veikia kompiuteriai, tinklai ir programos, o tada mokytis aptikti bei atsakingai taisyti jų saugumo spragas. Tai nėra svetimų paskyrų perėmimas ar bandymas patekti į sistemą be leidimo. Profesionalus pavadinimas – etiškas įsilaužimų testavimas arba kibernetinio saugumo vertinimas.
Testuoti galima tik savo sistemas, specialiai tam sukurtas laboratorijas arba objektus, kuriems turite aiškų rašytinį leidimą. Net smalsumo vedamas skenavimas ar prisijungimo bandymas svetimoje svetainėje gali pažeisti įstatymus ir paslaugų taisykles. Geras mokymosi kelias prasideda nuo pagrindų, ribų ir atsakingo pažeidžiamumų atskleidimo.
Ką iš tikrųjų reiškia mokytis hakinti?
Etiškas specialistas mąsto kaip galimas užpuolikas tam, kad sustiprintų apsaugą. Jis sutaria vertinimo apimtį, ieško silpnų vietų, saugiai patvirtina riziką ir pateikia aiškią ataskaitą su taisymo rekomendacijomis. Vertingiausias rezultatas nėra „patekau“, o atsakymas, kas pažeidžiama, kokia žala įmanoma ir kaip ją sumažinti.
Sąvoka apima daug sričių: žiniatinklio programas, tinklus, debesijos konfigūraciją, mobiliąsias programas, tapatybės valdymą, incidentų analizę ir saugų programavimą. Pradedančiajam nereikia iškart rinktis visko. Pirmiausia verta įgyti bendrą pagrindą ir tik vėliau gilintis į labiausiai dominančią kryptį.
- Raudonoji komanda imituoja sutartus puolimo scenarijus.
- Mėlynoji komanda stebi, aptinka ir stabdo incidentus.
- Programų saugumas padeda kurti ir tikrinti saugesnį kodą.
- Skaitmeninė kriminalistika tiria įvykių pėdsakus.
- Valdymas ir rizika sieja techniką su organizacijos sprendimais.
„Hakerio“ gebėjimas nėra vien įrankių rinkinys. Reikia smalsumo, sisteminio mąstymo, dokumentavimo ir atkaklumo. Aklai kopijuojama komanda nesuteikia supratimo; svarbu žinoti, kokį protokolą ar programos elgesį ji tikrina ir kaip apsaugos priemonė turėtų veikti.
Leidime turi būti nurodyta ne tik organizacija, bet ir konkretūs tikrinami adresai, laikas, draudžiami veiksmai, kontaktai incidentui bei duomenų tvarkymo taisyklės. Žodinis draugo sutikimas tikrinti jo darbovietės sistemą nėra pakankamas, nes draugas gali neturėti teisės tokį leidimą suteikti. Abejonės atveju sustokite ir kreipkitės į atsakingą savininką.
Kokius pagrindus reikia išmokti pirmiausia?
Pradėkite nuo operacinių sistemų. Išmokite valdyti failus ir teises, suprasti procesus, paslaugas, žurnalus bei komandų eilutę „Linux“ ir „Windows“ aplinkoje. Nereikia mintinai mokėti šimtų komandų; svarbiau gebėti rasti dokumentaciją ir paaiškinti, kas vyksta.
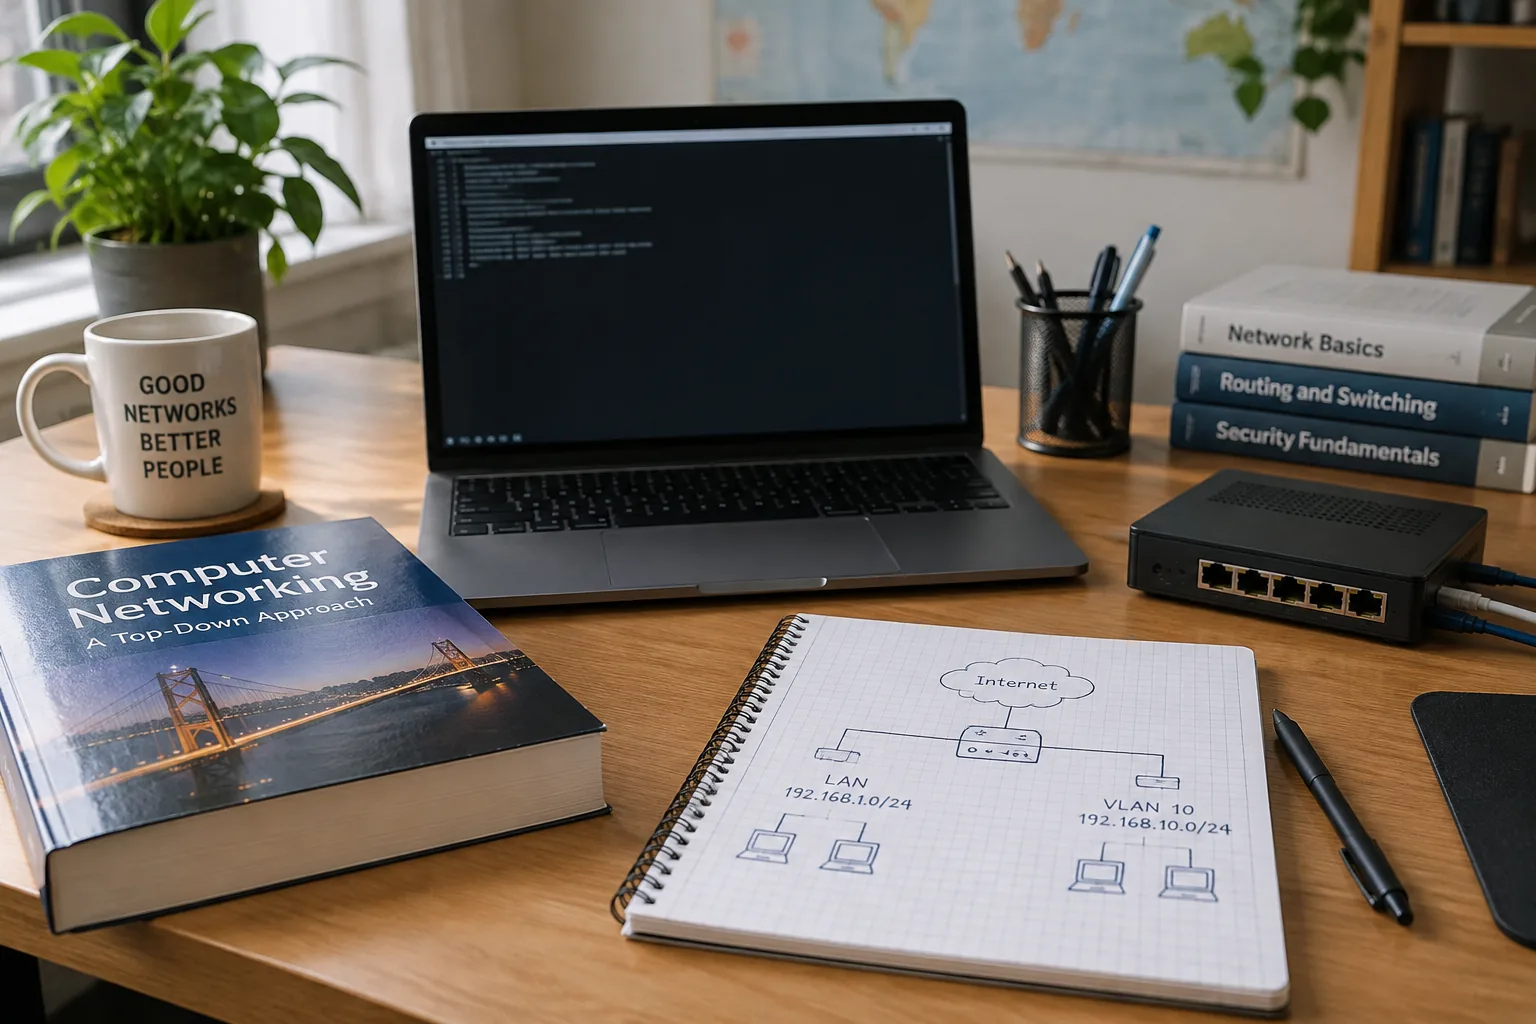
Tinklų pagrindai leidžia suprasti IP adresus, potinklius, DNS, maršrutizavimą, TCP ir UDP, prievadus, TLS bei HTTP. Žiniatinklio saugumui būtina žinoti, kaip naršyklė siunčia užklausą, kaip serveris valdo sesiją, slapukus, autentifikavimą ir prieigos teises. Be šių žinių saugumo įrankių rezultatai atrodo kaip nepažįstamų žodžių sąrašas.
| Pagrindas | Ką verta suprasti | Saugus praktinis darbas |
|---|---|---|
| Operacinės sistemos | Failai, teisės, procesai, žurnalai | Susikurti vietinę virtualią mašiną |
| Tinklai | IP, DNS, TCP, maršrutai, TLS | Analizuoti savo laboratorijos srautą |
| Žiniatinklis | HTTP, slapukai, sesijos, prieiga | Spręsti mokomąją žiniatinklio laboratoriją |
| Programavimas | Kintamieji, sąlygos, funkcijos, duomenys | Kurti mažą saugų automatizavimo scenarijų |
| Dokumentavimas | Įrodymai, rizika, taisymo eiga | Parašyti laboratorijos ataskaitą |
Programavimui pradžioje tinka „Python“, o žiniatinkliui naudinga mokėti HTML, „JavaScript“ ir SQL pagrindus. Mokykitės skaityti kodą, apdoroti tekstinius duomenis ir naudoti versijų valdymą. Taip pat supraskite kriptografijos paskirtį: maiša nėra šifravimas, o saugi sistema neturėtų kurti nuosavo slapto algoritmo.
Gynyba turi būti mokoma kartu su pažeidžiamumu. Nagrinėdami prieigos kontrolės klaidą, iškart išsiaiškinkite, kaip leidimai tikrinami serveryje; mokydamiesi apie įvesties klaidą, sužinokite apie parametrizuotas užklausas ir saugų išvesties kodavimą. Tai ugdo profesionalą, o ne vien triukų kartotoją.
Kur saugiai praktikuotis pradedančiajam?
Saugiausia naudoti platformas, kurios aiškiai sukurtos mokymuisi. „PortSwigger Web Security Academy“ siūlo nemokamą teoriją ir izoliuotas žiniatinklio laboratorijas. OWASP „Web Security Testing Guide“ pateikia struktūruotą testavimo metodiką. „TryHackMe“ turi pradedančiųjų kelią su naršyklėje veikiančiomis užduotimis. Vadovaukitės kiekvienos platformos taisyklėmis.
Vietinę laboratoriją galima kurti virtualiose mašinose arba konteineriuose, naudojant specialiai pažeidžiamas mokomąsias programas. Izoliuokite jas nuo viešo interneto, nenaudokite tikrų slaptažodžių ar asmens duomenų ir reguliariai darykite momentines kopijas. Jei nesuprantate tinklo režimo, pradėkite nuo platformos naršyklėje.
- Perskaitykite laboratorijos tikslą ir leidžiamą apimtį.
- Užrašykite savo hipotezę prieš naudodami įrankį.
- Atlikite tik užduotyje numatytus veiksmus.
- Paaiškinkite rezultatą savais žodžiais.
- Užrašykite, kaip spraga taisoma ir aptinkama.
Viešos klaidų atlygio programos nėra pirmoji treniruočių aikštelė. Jose galioja tikslios ribos, neleidžiami testai ir pranešimo taisyklės. Prieš bet kokį veiksmą reikia perskaityti programos politiką ir tiksliai žinoti, kokie domenai bei metodai įtraukti. Jei leidimas neaiškus, netestuokite.
Nesisiųskite atsitiktinių „įsilaužimo rinkinių“ ir neįjunkite nepažįstamo kodo pagrindiniame kompiuteryje. Mokomoji medžiaga gali būti pasenusi ar kenksminga. Naudokite patikimas platformas, atskirą laboratorijos aplinką, atnaujintą sistemą ir unikalias paskyras. Svarbius asmeninius failus laikykite už laboratorijos ribų.
Kaip sudaryti 6 mėnesių mokymosi planą?
Pirmą mėnesį skirkite operacinių sistemų ir komandų eilutės pagrindams. Antrą – tinklams ir HTTP. Trečią mokykitės „Python“, „JavaScript“ bei SQL pradmenų. Ketvirtą nuosekliai spręskite lengvas saugias laboratorijas, penktą pasirinkite vieną kryptį, o šeštą kurkite dokumentuotą darbų aplanką ir pakartokite silpnas temas.
- Skirkite 30–60 minučių keturias ar penkias dienas per savaitę.
- Vieną sesiją mokykitės teorijos, kitą ją taikykite laboratorijoje.
- Kas savaitę parašykite trumpą savo žodžiais paaiškintą santrauką.
- Kas mėnesį iš naujo išspręskite seną užduotį be užuominų.
- Fiksuokite ne tik pergales, bet ir klaidas bei jų priežastis.
Nesivaikykite kuo didesnio įrankių skaičiaus. Vienas gerai suprastas užklausų analizatorius, tinklo stebėjimo priemonė ir teksto redaktorius naudingesni už dešimt neaiškių programų. Išmokite patikrinti rezultatą rankiniu būdu ir nepasitikėti automatiniu įspėjimu be konteksto.
Realus tempas skiriasi: turint IT patirties kai kurie etapai trumpesni, pradedant nuo nulio – ilgesni. Šeši mėnesiai yra struktūra, o ne pažadas tapti ekspertu. Kibernetinis saugumas nuolat keičiasi, todėl profesinis mokymasis nesibaigia gavus sertifikatą ar išsprendus vieną kursą.
Kas savaitę palikite laiko kartojimui. Užuot skubėję prie naujos temos, pabandykite nupiešti sistemos veikimą, paaiškinti terminus balsu ir parašyti trumpą taisymo rekomendaciją. Jei negalite paaiškinti, kodėl rezultatas svarbus, grįžkite prie protokolo ar programavimo pagrindo.
Kaip iš žinių pereiti į etiško saugumo karjerą?
Sukurkite darbų aplanką iš teisėtų laboratorijų: trumpai aprašykite problemą, analizės eigą, poveikį ir taisymą. Neskelbkite tikrų paslapčių, prieigos duomenų ar aktyvių spragų. Viešas paaiškinimas turi rodyti gebėjimą komunikuoti ir saugoti informaciją, o ne vien ekrano kopiją su „sėkme“.
Pirmas darbas nebūtinai vadinsis įsilaužimų testuotoju. Pagalbos tarnyba, sistemų administravimas, programavimas, saugumo operacijų centras ar kokybės užtikrinimas gali suteikti vertingų pagrindų. Dalyvaukite bendruomenės renginiuose, prisidėkite prie dokumentacijos ir prašykite atsiliepimų apie ataskaitas.
- Pasirinkite kryptį ir jai reikalingų gebėjimų sąrašą.
- Sukurkite 3–5 kokybiškus laboratorijų aprašus.
- Atnaujinkite gyvenimo aprašymą konkrečiais pasiekimais.
- Treniruokitės paaiškinti riziką ne techniniam žmogui.
- Kandidatuokite į pradinio lygio IT ir saugumo pozicijas.
Sertifikatas gali suteikti struktūrą ir padėti pereiti atranką, tačiau nepakeičia praktikos. Rinkitės pagal darbo skelbimus, biudžetą ir mokymosi stilių, o ne vien reklamą. Darbdaviui svarbu, ar galite saugiai dirbti, bendradarbiauti, pripažinti nežinojimą ir aiškiai dokumentuoti.
Apibendrinant, išmokti hakinti reiškia išmokti kurti saugesnes sistemas: suprasti pagrindus, praktikuotis izoliuotose laboratorijose, gerbti leidimo ribas ir mokėti pasiūlyti taisymą. Etiškumas nėra papildoma savybė – tai pagrindinė profesinio kibernetinio saugumo kompetencija.